فهرست مطالب
- گزارش DBIR چیست و چرا معتبر است؟
- مهمترین یافتههای گزارش DBIR ۲۰۲۶ چیست؟
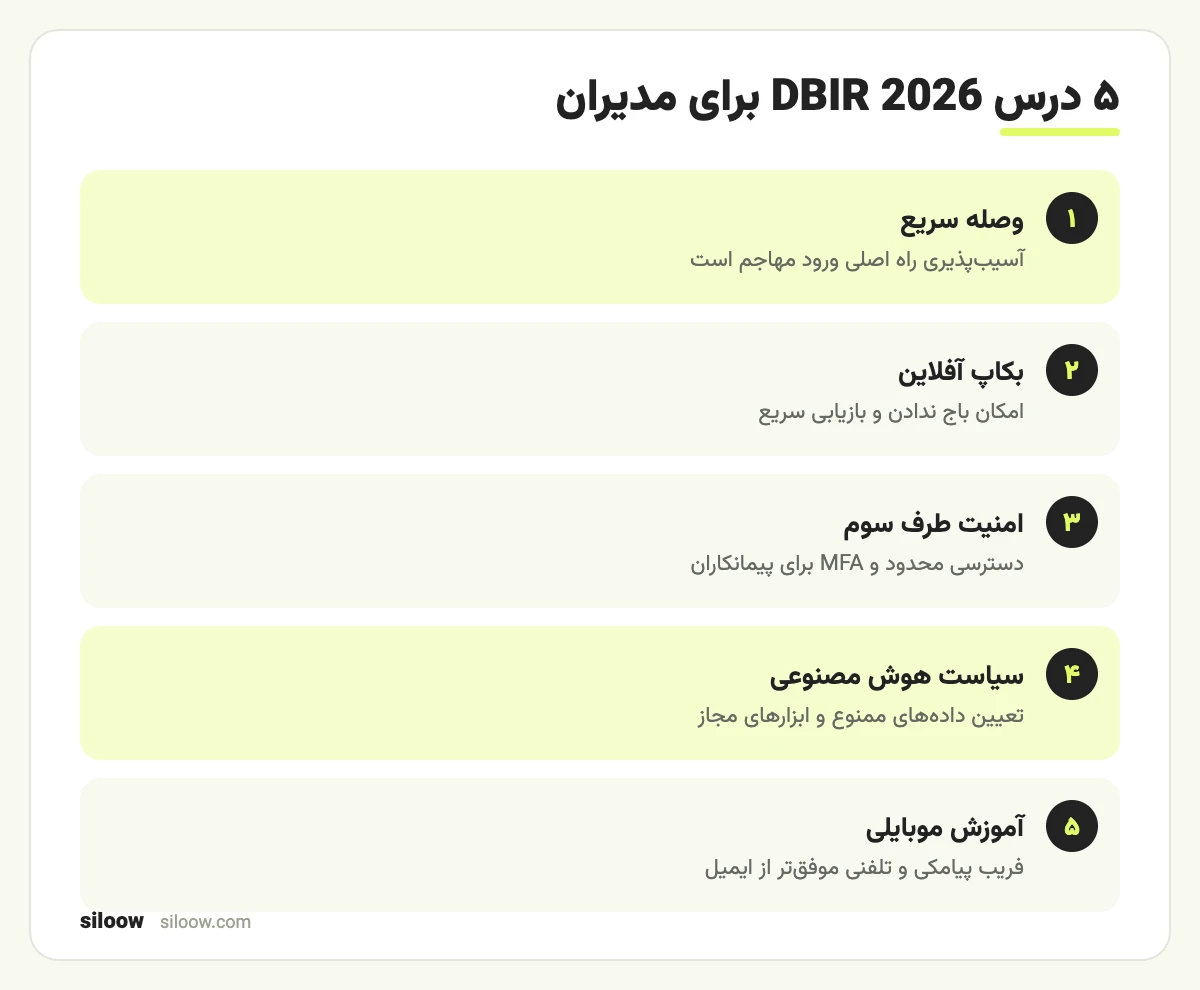
- درس اول: آسیبپذیریها را سریعتر وصله کنید
- درس دوم: پشتیبانگیری آفلاین، بهترین جواب به باجافزار
- درس سوم: امنیت تأمینکنندگان و پیمانکاران را جدی بگیرید
- درس چهارم: هوش مصنوعی سایه را مدیریت کنید، نه ممنوع
- درس پنجم: کارکنان را برای حملات موبایلی آماده کنید
- از تجربه تیم siloow
- کدام اقدام امنیتی را اول انجام دهیم؟
- محدودیتهای گزارش DBIR برای ایران چیست؟
- جمعبندی
- منابع
- سوالات متداول درباره گزارش DBIR
- گزارش DBIR چیست؟
- مهمترین یافته DBIR ۲۰۲۶ چه بود؟
- گزارش DBIR ۲۰۲۶ چه دورهای را پوشش میدهد؟
- آیا یافتههای DBIR برای کسبوکارهای ایرانی هم صدق میکند؟
- کمهزینهترین اقدام بعد از خواندن DBIR چیست؟
گزارش DBIR (Data Breach Investigations Report) گزارش سالانه شرکت Verizon درباره نقض داده است و نسخه ۲۰۲۶ آن که ۱۹ مه ۲۰۲۶ منتشر شد، برای اولین بار در ۱۹ سال نشان داد «سوءاستفاده از آسیبپذیریها» با سهم ۳۱ درصد از نقضها، از سرقت رمز عبور بهعنوان راه اصلی ورود مهاجمان جلو زده است. پیام اصلی گزارش DBIR ۲۰۲۶ برای مدیران ساده است: وصله نکردن نرمافزار حالا بزرگترین در باز سازمان است و هوش مصنوعی فاصله انتشار آسیبپذیری تا حمله را از چند ماه به چند ساعت کاهش داده است.
نویسنده: تیم siloow (سیلو سولوشن) — آخرین بهروزرسانی: آبان ۱۴۰۵
وضعیت تا آبان ۱۴۰۵: گزارش DBIR ۲۰۲۶ در ۱۹ مه ۲۰۲۶ منتشر شد و دادههای حوادث بین ۱ نوامبر ۲۰۲۴ تا ۳۱ اکتبر ۲۰۲۵ را تحلیل میکند. ارقام کلیدی طبق Verizon: سوءاستفاده از آسیبپذیری ۳۱٪ از نقضها، باجافزار در ۴۸٪ نقضها، دخالت طرف سوم در ۴۸٪ نقضها و رشد ۶۰ درصدی آن. نسخه بعدی معمولاً در بهار سال بعد منتشر میشود.
در این مطلب، خلاصه فارسی مهمترین یافتههای گزارش DBIR ۲۰۲۶ را با ارجاع به منبع اصلی میخوانید و بعد پنج درس عملی برای مدیران کسبوکارهای ایرانی، از فروشگاه اینترنتی تا شرکت خدماتی، که با بودجه محدود هم قابل اجراست.
گزارش DBIR چیست و چرا معتبر است؟
گزارش DBIR یک تحلیل آماری سالانه از هزاران حادثه امنیتی و نقض داده واقعی است که Verizon با همکاری دهها سازمان امنیتی، نهادهای قانونی و شرکتهای پاسخ به حادثه منتشر میکند. نسخه ۲۰۲۶ نوزدهمین گزارش این مجموعه است و به همین دلیل امکان مقایسه روندها در طول تقریباً دو دهه را فراهم میکند.
اعتبار گزارش DBIR از اینجا میآید که بر داده حوادث واقعی تکیه دارد، نه نظرسنجی یا پیشبینی. با این حال باید توجه داشت که دادهها بیشتر از کشورهای دارای همکار در گزارش (بهویژه آمریکای شمالی و اروپا) جمع شدهاند؛ پس ارقام را باید «جهت روندها» دید، نه آمار دقیق ایران. متن کامل و خلاصه یافتهها در صفحه رسمی DBIR در سایت Verizon در دسترس است.
مهمترین یافتههای گزارش DBIR ۲۰۲۶ چیست؟
مهمترین یافته گزارش DBIR ۲۰۲۶ این است که آسیبپذیریهای نرمافزاری حالا راه اصلی ورود به سازمانها هستند و همزمان، زمان وصله کردن آنها طولانیتر شده است. جدول زیر ارقام کلیدی را از اطلاعیه رسمی Verizon و گزارش Help Net Security از متن گزارش جمعبندی میکند:
| شاخص | DBIR 2026 | مقایسه با سال قبل |
|---|---|---|
| سوءاستفاده از آسیبپذیری (راه ورود) | ۳۱٪ نقضها | اولین بار جلوتر از سرقت رمز در ۱۹ سال |
| باجافزار | ۴۸٪ نقضها | از ۴۴٪ |
| قربانیان باجافزار که باج ندادند | ۶۹٪ | — |
| دخالت طرف سوم (تأمینکننده/پیمانکار) | ۴۸٪ نقضها | رشد ۶۰ درصدی |
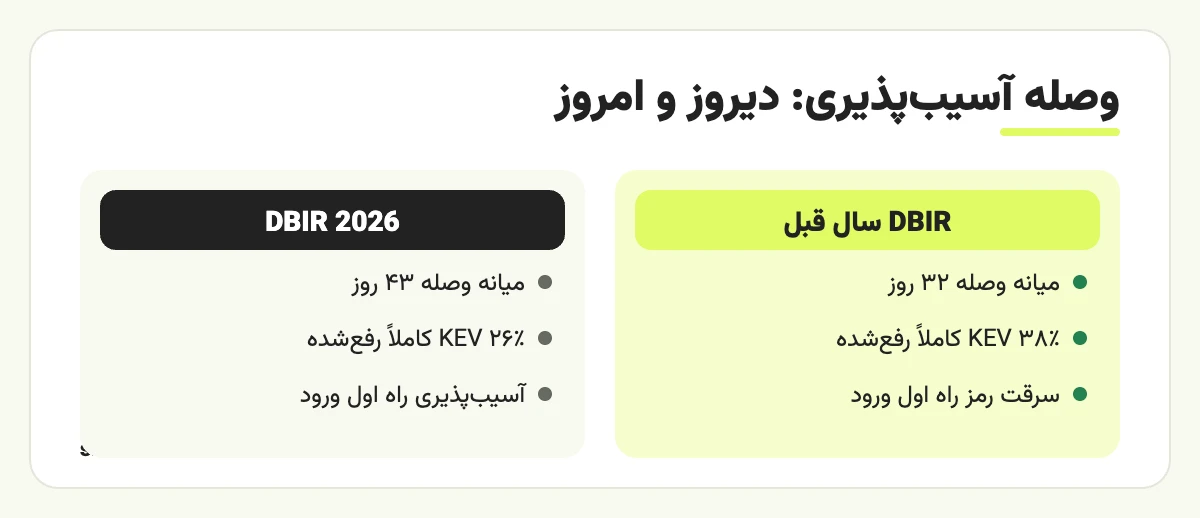
| میانه زمان وصله کامل | ۴۳ روز | از ۳۲ روز |
| آسیبپذیریهای فهرست KEV که کامل رفع شدند | ۲۶٪ | از ۳۸٪ |
| کارکنانی که مرتب از ابزار هوش مصنوعی استفاده میکنند | ۴۵٪ | از ۱۵٪ |
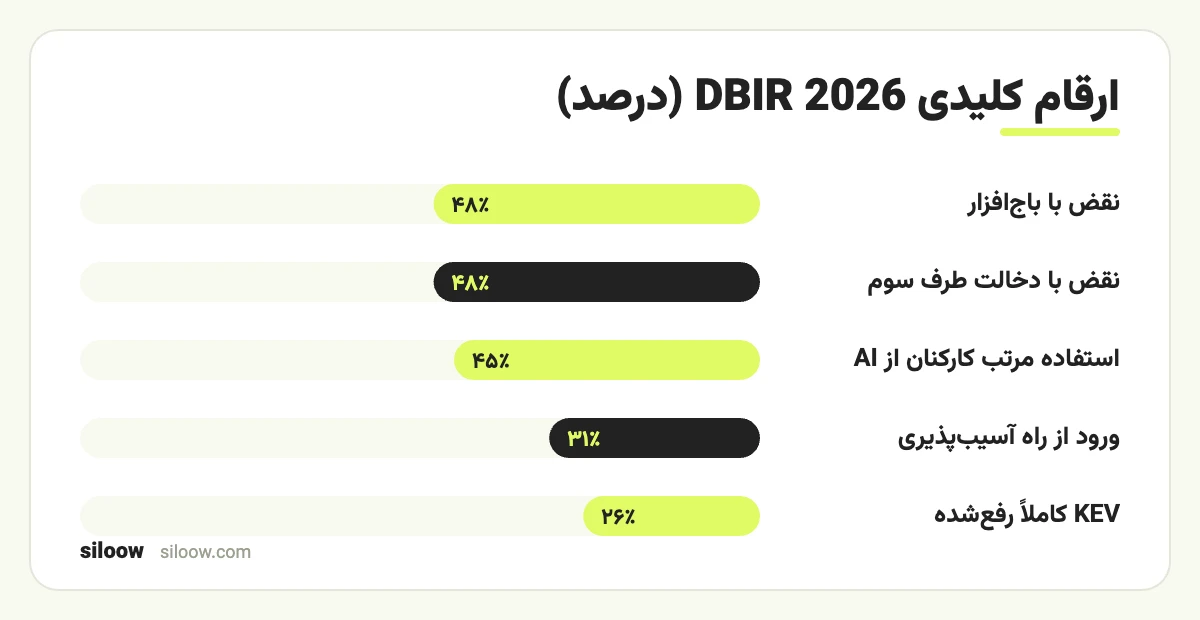
دو یافته دیگر هم ارزش توجه دارند: مهندسی اجتماعی از راه پیامک و تماس صوتی روی موبایل ۴۰ درصد موفقتر از فیشینگ ایمیلی بوده و «هوش مصنوعی سایه» (Shadow AI)، یعنی استفاده کارکنان از ابزارهای هوش مصنوعی بدون نظارت سازمان، به سومین فعالیت رایج غیرعمدی در نشت داده تبدیل شده است.
درس اول: آسیبپذیریها را سریعتر وصله کنید
درس اول گزارش DBIR برای مدیران ایرانی این است که وصله امنیتی را یک کار فنی جانبی ندانید؛ وقتی ۳۱ درصد نقضها از آسیبپذیری شروع میشوند و میانه زمان وصله به ۴۳ روز رسیده، هر روز تأخیر یعنی پنجره باز برای مهاجم. طبق اطلاعیه Verizon، هوش مصنوعی زمان ساخت اکسپلویت برای آسیبپذیریهای شناختهشده را از چند ماه به چند ساعت کاهش داده است.
در کسبوکارهای ایرانی، آسیبپذیریها بیشتر در سه جا پنهاناند: افزونهها و قالبهای وردپرس، پنلهای مدیریت سرور و هاست، و تجهیزات لبه شبکه مثل مودم و فایروال. برای وبسایتها، چکلیست کامل را در مطلب امنیت وردپرس در ۲۰۲۶ آوردهایم و برای پروژههای React و Next.js، مطلب آسیبپذیریهای Next.js و React Server Components را ببینید.
- فهرست کامل نرمافزارها، افزونهها و سرویسهای در معرض اینترنت را داشته باشید.
- برای وصلههای امنیتی بحرانی، زمان هدف چند روزه تعیین کنید، نه «آپدیت ماهانه».
- مرورگرها و سیستمعاملها را بهروز نگه دارید؛ مثلاً آپدیت کروم حالا هر دو هفته منتشر میشود.
- نرمافزارهای بدون پشتیبانی (مثل ویندوز ۱۰ بدون ESU) را از شبکه حساس خارج کنید.
درس دوم: پشتیبانگیری آفلاین، بهترین جواب به باجافزار
درس دوم این است که باجافزار هنوز در ۴۸ درصد نقضها حضور دارد، اما ۶۹ درصد قربانیان باج ندادهاند؛ و مهمترین چیزی که امکان «باج ندادن» را فراهم میکند، نسخه پشتیبان سالم و جدا از شبکه است. نسخه پشتیبانی که روی همان سرور یا همان حساب ابری ذخیره شود، معمولاً همراه بقیه دادهها رمزگذاری یا پاک میشود.
نکته: قاعده ساده ۳-۲-۱ را اجرا کنید: سه نسخه از داده، روی دو نوع رسانه، و یک نسخه خارج از محل یا آفلاین. مهمتر از گرفتن بکاپ، تست بازیابی آن در فاصلههای منظم است.
درس سوم: امنیت تأمینکنندگان و پیمانکاران را جدی بگیرید
درس سوم گزارش DBIR ۲۰۲۶ به طرفهای سوم مربوط است: نقضهایی که یک تأمینکننده، پیمانکار یا سرویس بیرونی در آن نقش داشته ۶۰ درصد رشد کرده و به ۴۸ درصد کل نقضها رسیده است. طبق گزارش، تنها ۲۳ درصد سازمانهای طرف سوم مشکلات احراز هویت چندمرحلهای (MFA) خود را کامل رفع کردهاند.
برای یک کسبوکار ایرانی، «طرف سوم» یعنی شرکت هاستینگ، فریلنسری که دسترسی مدیر سایت دارد، افزونههای پولی، درگاهها و سرویسهای پیامکی و حسابداری ابری. چند اقدام کمهزینه:
- دسترسی هر پیمانکار را محدود به نیاز و دارای تاریخ انقضا تعریف کنید.
- برای حسابهای پیمانکاران هم ورود دومرحلهای را اجباری کنید.
- بعد از پایان همکاری، رمزها و کلیدهای API مشترک را فوراً عوض کنید.
- در قرارداد، تعهد اطلاعرسانی حادثه امنیتی و حداقلهای امنیتی را بنویسید.
درس چهارم: هوش مصنوعی سایه را مدیریت کنید، نه ممنوع
درس چهارم این است که استفاده کارکنان از ابزارهای هوش مصنوعی در یک سال از ۱۵ به ۴۵ درصد رسیده و ممنوع کردن کامل آن معمولاً فقط استفاده را پنهانتر میکند. مسئله اصلی این است که کارمند ممکن است فهرست مشتریان، قرارداد یا کد منبع را برای «خلاصهسازی» در یک ابزار عمومی وارد کند.
راه عملی، تعیین سیاست روشن است: چه دادهای هرگز نباید وارد ابزار هوش مصنوعی عمومی شود، کدام ابزارها مجازند و چه جایگزین داخلی یا محلی وجود دارد. برای کاربران ایرانی که با محدودیت دسترسی به برخی سرویسها روبهرو هستند، گزینههای قانونی مثل مدلهای متنباز محلی را در مطلب محدودیت دسترسی کاربران ایرانی به ابزارهای هوش مصنوعی و جایگزینهای قانونی بررسی کردهایم.
درس پنجم: کارکنان را برای حملات موبایلی آماده کنید
درس پنجم این است که آموزش امنیتی دیگر نباید فقط درباره ایمیلهای مشکوک باشد؛ طبق DBIR ۲۰۲۶، فریب از راه پیامک و تماس تلفنی ۴۰ درصد موفقتر از فیشینگ ایمیلی است. این موضوع برای کسبوکارهای ایرانی که بخش بزرگی از ارتباطشان با مشتری و همکار در پیامرسانها و پیامک انجام میشود، اهمیت بیشتری دارد.
- به کارکنان یاد بدهید درخواست انتقال وجه یا ارسال کد تأیید را همیشه از کانال دوم تأیید کنند.
- لینکهای پیامکی «اطلاعیه قضایی»، «بسته پستی» یا «یارانه» را نمونههای واقعی آموزش قرار دهید.
- برای حسابهای حساس، بهجای کد پیامکی از اپلیکیشن تأیید هویت یا کلید عبور (Passkey) استفاده کنید.
از تجربه تیم siloow
از تجربه تیم siloow در پشتیبانی و نگهداری سایتهای وردپرسی: تقریباً همه سایتهای آلودهای که برای پاکسازی به ما میرسند، یک افزونه یا قالب قدیمی وصلهنشده یا دسترسی رهاشده یک پیمانکار قبلی داشتهاند؛ یعنی همان دو الگوی اصلی DBIR. در عوض، سایتهایی که آپدیت منظم، بکاپ خارج از سرور و حسابهای جدا برای هر نفر دارند، حتی در صورت حادثه هم در زمان کوتاه بازیابی میشوند. به همین دلیل این سه مورد را بخش ثابت پشتیبانی سایت میدانیم.
کدام اقدام امنیتی را اول انجام دهیم؟
اولویت اقدامهای امنیتی بعد از خواندن گزارش DBIR باید بر اساس «اثر بالا و هزینه کم» تعیین شود؛ یعنی کارهایی که با بودجه محدود یک کسبوکار کوچک ایرانی هم قابل اجرا هستند و مستقیماً به یافتههای اصلی گزارش پاسخ میدهند. جدول زیر یک ترتیب پیشنهادی است، نه نسخه واحد برای همه سازمانها:
| اقدام | یافته مرتبط در DBIR | هزینه نسبی | زمان اجرا |
|---|---|---|---|
| فعال کردن ورود دومرحلهای روی ایمیل، هاست و پنل مدیریت | اعتبارنامه و MFA طرف سوم | پایین | یک روز |
| بهروزرسانی افزونهها، قالبها و سیستمعاملها | آسیبپذیری ۳۱٪ و وصله ۴۳ روزه | پایین | مداوم |
| بکاپ آفلاین با تست بازیابی | باجافزار ۴۸٪ | پایین تا متوسط | یک هفته |
| بازبینی دسترسی پیمانکاران و سرویسهای بیرونی | طرف سوم ۴۸٪ | پایین | یک تا دو هفته |
| سیاست مکتوب استفاده از هوش مصنوعی | هوش مصنوعی سایه | پایین | یک هفته |
| آموزش فریب پیامکی و تلفنی | موفقیت ۴۰٪ بیشتر فریب موبایلی | پایین | جلسه دورهای |
محدودیتهای گزارش DBIR برای ایران چیست؟
گزارش DBIR بر دادههای سازمانهای همکار تکیه دارد و تصویر دقیقی از وضعیت ایران ارائه نمیدهد؛ مثلاً حملات خاص منطقه، قطعیهای اینترنت یا تهدیدهای مرتبط با پیامرسانهای داخلی در آن دیده نمیشوند. همچنین درصدها مربوط به «نقضهای بررسیشده» هستند، نه همه سازمانها. با این حال روندهای اصلی، یعنی اهمیت وصله، بکاپ و امنیت تأمینکننده، به ایران هم قابل تعمیماند چون فناوریهای مورد استفاده (وردپرس، ویندوز، تجهیزات شبکه) یکساناند.
جمعبندی
- در گزارش DBIR ۲۰۲۶، سوءاستفاده از آسیبپذیری با ۳۱٪ راه اصلی ورود مهاجمان شد.
- باجافزار در ۴۸٪ نقضها حضور دارد، اما ۶۹٪ قربانیان باج ندادهاند.
- نقضهای مرتبط با طرف سوم ۶۰٪ رشد کرده و به ۴۸٪ رسیده است.
- میانه زمان وصله به ۴۳ روز رسیده؛ این عدد را در سازمان خود کمتر کنید.
- هوش مصنوعی سایه و فریب موبایلی دو ریسک تازهای هستند که سیاست و آموزش میخواهند.
اگر میخواهید وصله منظم، بکاپ امن و بررسی دسترسیها روی سایت و وباپلیکیشن شما بدون دغدغه انجام شود، خدمات امنیت و پشتیبانی سایت siloow را ببینید. برای تحلیلهای بیشتر امنیت سایبری، مگ siloow را دنبال کنید.
منابع
- 2026 Data Breach Investigations Report — Verizon Business
- Breach entry point, 2026 DBIR finds — Verizon News
- Verizon DBIR: Vulnerability exploitation is the dominant initial access vector — Help Net Security
سوالات متداول درباره گزارش DBIR
گزارش DBIR چیست؟
گزارش DBIR گزارش سالانه Verizon درباره نقض داده است که هزاران حادثه امنیتی واقعی را تحلیل میکند. نسخه ۲۰۲۶ نوزدهمین نسخه آن است و در ۱۹ مه ۲۰۲۶ منتشر شد.
مهمترین یافته DBIR ۲۰۲۶ چه بود؟
برای اولین بار در ۱۹ سال، سوءاستفاده از آسیبپذیریها با سهم ۳۱ درصد از نقضها از سرقت رمز عبور بهعنوان راه اصلی ورود مهاجمان جلو زد.
گزارش DBIR ۲۰۲۶ چه دورهای را پوشش میدهد؟
دادههای این گزارش مربوط به حوادث بین ۱ نوامبر ۲۰۲۴ تا ۳۱ اکتبر ۲۰۲۵ است؛ یعنی روندهای سال ۲۰۲۵ را نشان میدهد.
آیا یافتههای DBIR برای کسبوکارهای ایرانی هم صدق میکند؟
ارقام دقیق مربوط به ایران نیست، اما روندهای اصلی مثل اهمیت وصله امنیتی، بکاپ آفلاین و کنترل دسترسی پیمانکاران بهدلیل استفاده از فناوریهای مشابه، برای ایران هم کاربرد دارد.
کمهزینهترین اقدام بعد از خواندن DBIR چیست؟
فهرست نرمافزارها و افزونههای در معرض اینترنت را تهیه کنید، وصلههای امنیتی را سریع نصب کنید و یک نسخه پشتیبان آفلاین با تست بازیابی منظم داشته باشید.
منبع: www.verizon.com