فهرست مطالب
- امنیت وردپرس در ۲۰۲۶ چه وضعیتی دارد؟
- چرا سایت وردپرسی هک میشود؟
- چکلیست امنیت وردپرس: ۱. بهروزرسانی و مدیریت افزونهها
- چکلیست امنیت وردپرس: ۲. امنیت ورود و حسابهای کاربری
- چکلیست امنیت وردپرس: ۳. wp-config و دسترسی فایلها
- چند اقدام تکمیلی سختسازی
- چکلیست امنیت وردپرس: ۴. هاست، PHP و HTTPS
- چکلیست امنیت وردپرس: ۵. امنیت فروشگاه ووکامرس و فرمها
- امنیت وردپرس در هاست اشتراکی چه محدودیتهایی دارد؟
- افزونه امنیتی وردپرس؛ Wordfence یا گزینههای دیگر؟
- چکلیست امنیت وردپرس: ۶. پشتیبانگیری و بازیابی
- چکلیست امنیت وردپرس: ۷. پایش و برنامه نگهداری منظم
- اگر سایت وردپرسی هک شد چه کنیم؟
- باورهای نادرست رایج درباره امنیت وردپرس کداماند؟
- از تجربه تیم siloow: امنیت در پروژههای وردپرسی
- امنیت وردپرس و سئو چه ارتباطی دارند؟
- چکلیست خلاصه امنیت وردپرس
- جمعبندی
- منابع
- سوالات متداول درباره امنیت وردپرس
- مهمترین اقدام برای امنیت وردپرس چیست؟
- آیا وردپرس امن است؟
- آیا نصب Wordfence برای امنیت وردپرس کافی است؟
- چطور بفهمم سایت وردپرسی من هک شده است؟
- استفاده از قالب و افزونه نال چه خطری دارد؟
- برای امنیت وردپرس چه نسخهای از PHP لازم است؟
امنیت وردپرس در ۲۰۲۶ بیش از هر چیز به مدیریت افزونهها و قالبها بستگی دارد، نه هسته وردپرس: طبق گزارش سالانه Patchstack، از ۱۱٬۳۳۴ آسیبپذیری تازهای که در سال ۲۰۲۵ در اکوسیستم وردپرس ثبت شد، ۹۱ درصد در افزونهها و ۹ درصد در قالبها بود و فقط ۶ مورد کماهمیت در هسته. یعنی سایتی که هستهاش بهروز است اما افزونههایش رها شده، همچنان در معرض هک وردپرس قرار دارد.
این چکلیست کامل، اقدامات امنیتی وردپرس را از ضروریترین تا تکمیلی مرتب کرده است: بهروزرسانی و مدیریت افزونه، امنیت ورود، تنظیمات wp-config و دسترسی فایلها، هاست و PHP، فایروال و افزونه امنیتی مثل Wordfence، پشتیبانگیری و برنامه واکنش به هک. هر مورد با منبع رسمی همراه است.
نویسنده: تیم siloow (سیلو سولوشن) — آخرین بهروزرسانی: آبان ۱۴۰۵
امنیت وردپرس در ۲۰۲۶ چه وضعیتی دارد؟
امنیت وردپرس در ۲۰۲۶ با سه واقعیت تعریف میشود: تعداد آسیبپذیریهای کشفشده رو به افزایش است، فاصله انتشار آسیبپذیری تا حمله بسیار کوتاه شده، و بخش بزرگی از آسیبپذیریها هنگام انتشار هنوز وصله ندارند. گزارش State of WordPress Security in 2026 این تصویر را با عدد نشان میدهد.
| شاخص (سال ۲۰۲۵) | مقدار | معنای عملی |
|---|---|---|
| آسیبپذیریهای جدید ثبتشده | ۱۱٬۳۳۴ مورد (۴۲٪ بیشتر از ۲۰۲۴) | هر هفته دهها مورد تازه؛ بهروزرسانی نمیتواند ماهانه باشد |
| سهم افزونهها | ۹۱٪ | کیفیت و تعداد افزونهها مهمترین عامل ریسک است |
| سهم قالبها | ۹٪ | قالبهای نال یا بدون پشتیبانی هم ریسک جدیاند |
| آسیبپذیری در هسته وردپرس | ۶ مورد، همه کماهمیت | هسته بهروز نسبتاً امن است |
| بدون وصله در زمان انتشار عمومی | ۴۶٪ | گاهی تنها راه، حذف یا جایگزینی افزونه یا فایروال است |
| زمان تا اولین سوءاستفاده (میانه وزنی، آسیبپذیریهای پرهدف) | حدود ۵ ساعت | ۲۴ ساعت اول پس از انتشار حیاتی است |
همین گزارش میگوید حدود نیمی از آسیبپذیریهای پراثر در ۲۴ ساعت اول سوءاستفاده شدهاند و افزونههای پریمیوم هم مصون نیستند. نتیجه روشن است: امنیت وردپرس یک تنظیم یکباره نیست، یک فرایند نگهداری مداوم است.
چرا سایت وردپرسی هک میشود؟
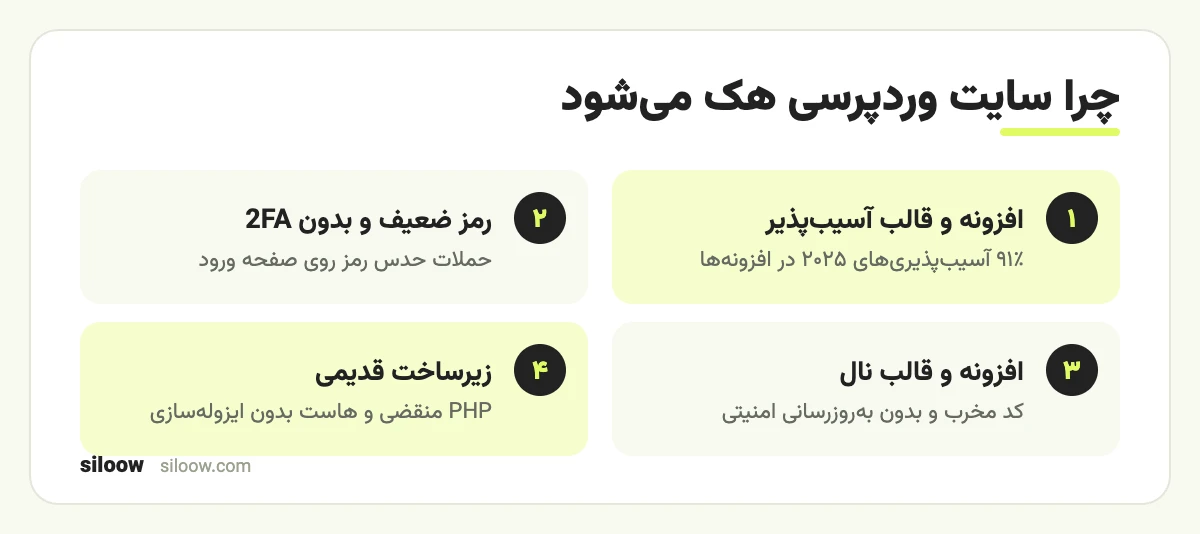
سایت وردپرسی معمولاً به یکی از چهار دلیل هک میشود: افزونه یا قالب آسیبپذیر و بهروزنشده، رمز عبور ضعیف یا لو رفته، هاست و نسخه PHP قدیمی، یا نصب افزونه و قالب نالشده از منابع غیررسمی. دلیل اول، با فاصله زیاد، رایجترین مسیر نفوذ است.
- افزونه و قالب آسیبپذیر: مهاجمان فهرست آسیبپذیریهای منتشرشده را خودکار اسکن میکنند و هر سایتی که نسخه آسیبپذیر را دارد هدف میگیرند؛ لازم نیست سایت شما «مهم» باشد.
- ورود ضعیف: نام کاربری admin، رمز کوتاه یا تکراری و نبود احراز هویت دومرحلهای، راه را برای حملات حدس رمز (Brute Force) باز میکند.
- قالب و افزونه نال: نسخههای کرکشده افزونههای پولی اغلب کد مخرب یا در پشتی دارند و هرگز بهروزرسانی امنیتی نمیگیرند.
- زیرساخت قدیمی: PHP منقضی، هاست اشتراکی بدون ایزولهسازی و دسترسیهای بیدلیل باز روی فایلها.
- کاربران بیش از حد: حسابهای مدیر قدیمی یا غیرضروری که کسی از آنها خبر ندارد.
چکلیست امنیت وردپرس: ۱. بهروزرسانی و مدیریت افزونهها
مدیریت افزونهها مهمترین بخش چکلیست امنیت وردپرس است، چون ۹۱ درصد آسیبپذیریها همینجاست. هدف این بخش ساده است: کمترین تعداد افزونه، از منابع معتبر، همیشه بهروز.
- هسته، افزونهها و قالب را بهروز نگه دارید. راهنمای رسمی سختسازی وردپرس تأکید میکند نسخههای قدیمی وردپرس بهروزرسانی امنیتی نمیگیرند و بهروزرسانی خودکار را توصیه میکند. برای افزونههای کمریسک، بهروزرسانی خودکار را فعال کنید و برای افزونههای حساس (مثل فروشگاه)، ابتدا روی نسخه آزمایشی (Staging) تست کنید.
- افزونههای بلااستفاده را حذف کنید، نه فقط غیرفعال. فایل افزونه غیرفعال همچنان روی سرور است و ممکن است قابل سوءاستفاده باشد.
- افزونه رهاشده را جایگزین کنید. افزونهای که مدتها بهروزرسانی نگرفته یا از مخزن وردپرس حذف شده، ریسک بالایی دارد.
- هرگز افزونه یا قالب نال نصب نکنید. فقط از مخزن رسمی wordpress.org یا سایت خود سازنده تهیه کنید.
- فهرست افزونهها را مستند کنید. بدانید هر افزونه چرا نصب شده و چه کسی مسئول بررسی آن است.
نکته: چون ۴۶ درصد آسیبپذیریها هنگام انتشار عمومی هنوز وصله رسمی ندارند، «فقط بهروزرسانی» کافی نیست. وقتی برای افزونهای آسیبپذیری بدون وصله اعلام شد، یا آن را موقتاً غیرفعال و حذف کنید یا از فایروالی استفاده کنید که برای همان آسیبپذیری قانون مجازی (Virtual Patch) دارد.
چکلیست امنیت وردپرس: ۲. امنیت ورود و حسابهای کاربری
امنیت ورود یعنی سخت کردن حدس زدن یا سوءاستفاده از رمز عبور مدیران. راهنمای رسمی وردپرس درباره حملات Brute Force سه اقدام اصلی را توصیه میکند: رمز طولانی و یکتا، احراز هویت دومرحلهای برای مدیران و محدودسازی تلاشهای ورود.
- رمز عبور طولانی و یکتا: با مدیر رمز عبور بسازید و نگه دارید؛ از کلمات قاموسی و اطلاعات شخصی استفاده نکنید.
- نام کاربری admin را کنار بگذارید: اگر هنوز حسابی با این نام دارید، یک حساب مدیر جدید بسازید و حساب قدیمی را حذف کنید.
- احراز هویت دومرحلهای (2FA): برای همه مدیران و کاربران دارای دسترسی بالا فعال کنید. طبق همان راهنما، هسته وردپرس بهصورت پیشفرض 2FA ندارد و باید از افزونه یا سرویس هویت استفاده کرد.
- محدودسازی تلاش ورود: بهترین جا برای محدودسازی درخواستهای
wp-login.php، لایه CDN، فایروال یا وبسرور است، چون حمله را پیش از رسیدن به PHP متوقف میکند؛ افزونه امنیتی هم این کار را میکند اما در حمله سنگین منابع سرور را مصرف میکند. - XML-RPC: اگر از آن استفاده نمیکنید (مثلاً برای اپ موبایل یا Jetpack)،
xmlrpc.phpرا غیرفعال کنید؛ در غیر این صورت آن را با فایروال و محدودیت نرخ درخواست محافظت کنید. - اصل حداقل دسترسی: به نویسندگان و ویراستاران نقش مدیر ندهید و حسابهای کاربران قدیمی را حذف کنید.
چکلیست امنیت وردپرس: ۳. wp-config و دسترسی فایلها
سختسازی فایلها یعنی محدود کردن اینکه چه کسی و چه فرایندی میتواند فایلهای سایت را تغییر دهد. اگر مهاجمی از راه یک افزونه وارد شود، تنظیمات درست دسترسی فایلها آسیب را محدود میکند.
| اقدام | مقدار یا روش پیشنهادی | منبع |
|---|---|---|
| دسترسی پوشهها | 755 | راهنمای سختسازی وردپرس |
| دسترسی فایلها | 644 | راهنمای سختسازی وردپرس |
| دسترسی wp-config.php | ۴۰۰ یا ۴۴۰ | راهنمای سختسازی وردپرس |
| غیرفعال کردن ویرایشگر فایل در پیشخوان | define( 'DISALLOW_FILE_EDIT', true ); در wp-config.php | راهنمای سختسازی وردپرس |
| محافظت از wp-config در آپاچی | بلوک Files با Require all denied در .htaccess | راهنمای سختسازی وردپرس |
| پیشوند جداول پایگاه داده | تغییر پیشوند پیشفرض wp_ در نصب جدید | راهنمای سختسازی وردپرس |
| دسترسی کاربر پایگاه داده | فقط مجوزهای لازم؛ مراقب بهروزرسانیهایی باشید که مجوز ساختاری میخواهند | راهنمای سختسازی وردپرس |
DISALLOW_FILE_EDIT ویرایشگر قالب و افزونه را از پیشخوان حذف میکند تا اگر حساب مدیری لو برود، مهاجم نتواند مستقیماً کد PHP مخرب در فایلها بنویسد؛ البته همان راهنما یادآوری میکند که این تنظیم جلوی آپلود فایل مخرب را نمیگیرد. تغییر پیشوند جداول هم بیشتر برای نصبهای جدید معنا دارد و در سایت در حال کار باید با احتیاط و پشتیبان کامل انجام شود.
چند اقدام تکمیلی سختسازی
- کلیدهای امنیتی (Salts) را تازه کنید: مقادیر AUTH_KEY و کلیدهای مشابه در wp-config.php را با مقادیر تصادفی جدید جایگزین کنید؛ این کار همه نشستهای فعال را باطل میکند و پس از هر مشکوکشدن به نفوذ ضروری است.
- اجرای PHP در پوشه آپلود را مسدود کنید: پوشه uploads فقط برای فایلهای رسانهای است و اجرای اسکریپت در آن معمولاً نشانه سوءاستفاده است؛ این محدودیت را در تنظیمات وبسرور اعمال کنید.
- نمایش خطاها را در سایت اصلی خاموش کنید: WP_DEBUG را در محیط عملیاتی غیرفعال نگه دارید تا مسیر فایلها و جزئیات فنی به بازدیدکننده نمایش داده نشود.
- دسترسی FTP ساده را کنار بگذارید: برای انتقال فایل از SFTP یا SSH استفاده کنید تا رمزها رمزنگارینشده در شبکه جابهجا نشوند.
چکلیست امنیت وردپرس: ۴. هاست، PHP و HTTPS
هاست و نسخه PHP پایه امنیت وردپرس هستند: هیچ افزونه امنیتی نمیتواند ضعف یک سرور قدیمی را کاملاً جبران کند. حداقل الزامات پیشنهادی وردپرس در حال حاضر PHP نسخه ۸.۳ یا بالاتر، MySQL ۸.۰ یا MariaDB ۱۰.۱۱ به بالا و پشتیبانی از HTTPS است.
| نسخه PHP | وضعیت پشتیبانی (طبق php.net) | توصیه |
|---|---|---|
| 8.5 | پشتیبانی فعال تا ۳۱ دسامبر ۲۰۲۷؛ امنیتی تا ۳۱ دسامبر ۲۰۲۹ | مناسب پس از تست سازگاری افزونهها |
| 8.4 | پشتیبانی فعال تا ۳۱ دسامبر ۲۰۲۶؛ امنیتی تا ۳۱ دسامبر ۲۰۲۸ | انتخاب امن و پایدار |
| 8.3 | فقط امنیتی تا ۳۱ دسامبر ۲۰۲۷ | حداقل پیشنهادی وردپرس |
| 8.2 | فقط امنیتی تا ۳۱ دسامبر ۲۰۲۶ | برنامه ارتقا را شروع کنید |
| ۸.۱ و قدیمیتر | پایان پشتیبانی | فوراً ارتقا دهید |
- نسخه PHP را از جدول رسمی نسخههای پشتیبانیشده PHP چک کنید و پیش از ارتقا، سازگاری افزونهها را روی نسخه آزمایشی بسنجید.
- گواهی SSL معتبر نصب و همه درخواستها را به HTTPS هدایت کنید.
- هاستی انتخاب کنید که حسابها را از هم ایزوله میکند، بکاپ خارج از سرور دارد و فایروال سطح سرور یا CDN ارائه میدهد.
- دسترسی SSH و پنل هاست را هم با رمز قوی و احراز هویت دومرحلهای محافظت کنید.
چکلیست امنیت وردپرس: ۵. امنیت فروشگاه ووکامرس و فرمها
فروشگاههای ووکامرسی و سایتهایی که فرم ثبتنام، نوبتدهی یا سفارش دارند، بهدلیل نگهداری اطلاعات مشتری هدف جذابتری هستند و چند اقدام اضافه لازم دارند. هدف اصلی، کم کردن داده حساسی است که روی سایت ذخیره میشود و محافظت از نقاط ورود داده کاربر.
- اطلاعات کارت بانکی را ذخیره نکنید: پرداخت را به درگاه رسمی بسپارید تا اطلاعات کارت اصلاً از سایت شما عبور نکند.
- فرمها را در برابر اسپم و سوءاستفاده محافظت کنید: از راهکار ضد اسپم معتبر و محدودیت نرخ ارسال استفاده کنید.
- آپلود فایل را محدود کنید: اگر فرمی امکان آپلود دارد، فقط پسوندهای لازم را مجاز کنید و فایلها را خارج از مسیر اجرای PHP نگه دارید.
- نقشهای کاربری فروشگاه را بازبینی کنید: مدیر فروشگاه به همه تنظیمات سایت نیاز ندارد.
- حداقل داده: فقط اطلاعاتی را از مشتری بگیرید و نگه دارید که واقعاً لازم است و دادههای قدیمی را طبق یک سیاست مشخص پاک کنید.
امنیت وردپرس در هاست اشتراکی چه محدودیتهایی دارد؟
هاست اشتراکی ارزانترین گزینه میزبانی است، اما چون چند سایت روی یک سرور اجرا میشوند، امنیت سایت شما تا حدی به نحوه ایزولهسازی حسابها توسط میزبان بستگی دارد. در هاست اشتراکی، کنترل شما روی تنظیمات سرور، نسخههای نرمافزاری و فایروال سطح سرور محدود است.
- از میزبان بپرسید آیا هر حساب در محیط ایزوله اجرا میشود و آیا بکاپ خارج از سرور ارائه میدهد.
- بررسی کنید که امکان انتخاب نسخههای جدید PHP در پنل وجود دارد.
- برای سایتهای فروشگاهی و پربازدید، سرور مجازی یا میزبانی مدیریتشده وردپرس با فایروال، کنترل و پشتیبانی بیشتری میدهد؛ البته مدیریت سرور مجازی خودش دانش امنیتی میخواهد.
افزونه امنیتی وردپرس؛ Wordfence یا گزینههای دیگر؟
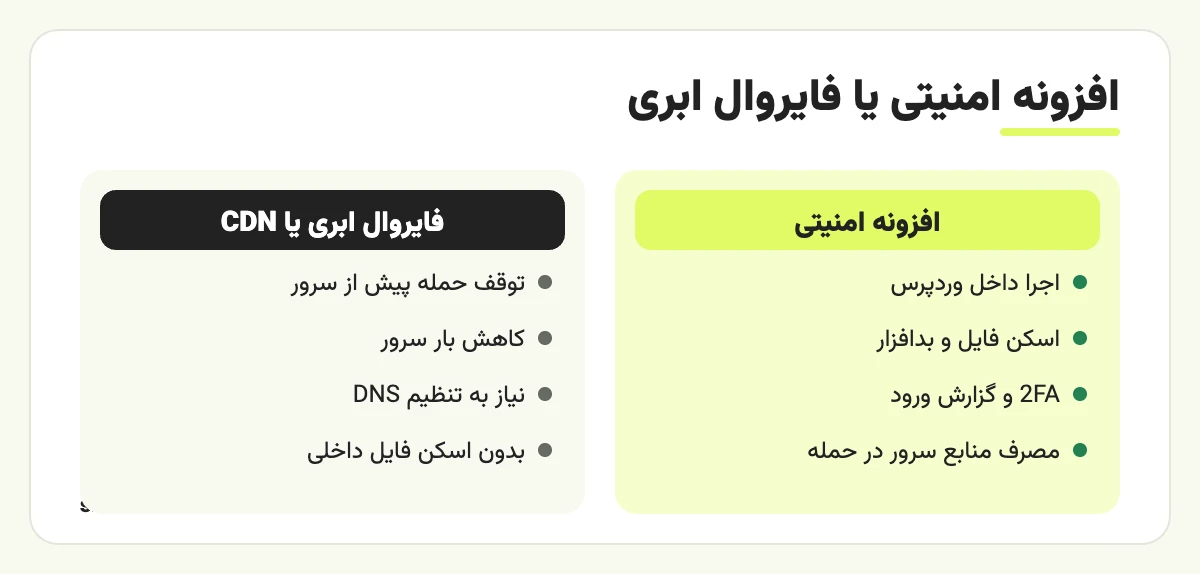
افزونه امنیتی وردپرس یک لایه محافظ اضافه است که معمولاً فایروال برنامه وب (WAF)، اسکن بدافزار، محدودسازی ورود و احراز هویت دومرحلهای را یکجا ارائه میدهد. Wordfence شناختهشدهترین نمونه است و گزینههایی مثل Solid Security، Sucuri و Patchstack هم هر کدام رویکرد خود را دارند؛ اما هیچ افزونهای جای بهروزرسانی و نگهداری را نمیگیرد.
| نوع حفاظت | محل اجرا | مزیت | محدودیت |
|---|---|---|---|
| افزونه امنیتی با فایروال (مثل Wordfence) | داخل وردپرس (سطح PHP) | نصب آسان، اسکن فایل، 2FA و گزارش ورود | مصرف منابع سرور؛ حمله باید به PHP برسد تا مسدود شود |
| فایروال ابری یا CDN | پیش از رسیدن به سرور | توقف حمله قبل از سرور، کاهش بار | نیاز به تنظیم DNS؛ اسکن فایل داخلی ندارد |
| سرویس وصله مجازی آسیبپذیری (مثل Patchstack) | داخل وردپرس با قوانین هدفمند | محافظت از آسیبپذیریهای بدون وصله رسمی | مکمل است، نه جایگزین بهروزرسانی |
| فایروال سطح سرور (هاست) | وبسرور | بدون نیاز به افزونه | کیفیت به هاست بستگی دارد |
یک نکته مهم از گزارش Patchstack: در آزمونهای نفوذ این گزارش، دفاعهای سنتی میزبانی فقط ۱۲ درصد حملات مخصوص وردپرس از نوع آسیبپذیریهای شناختهشده را مسدود کردهاند. یعنی تکیه صرف بر «هاست امن» کافی نیست و لایهای که آسیبپذیریهای خاص وردپرس را بشناسد ارزش دارد. در انتخاب افزونه امنیتی، بیش از یک افزونه با فایروال همزمان نصب نکنید؛ تداخل آنها مشکلات عملکردی و حتی امنیتی میسازد.
چکلیست امنیت وردپرس: ۶. پشتیبانگیری و بازیابی
پشتیبانگیری آخرین خط دفاع امنیت وردپرس است: اگر همه لایهها شکست بخورند، فقط یک نسخه پشتیبان سالم و مستقل از سرور سایت را برمیگرداند. راهنمای رسمی وردپرس پشتیبانگیری منظم از فایلها و پایگاه داده و نگهداری نسخههای تاریخدار را توصیه میکند تا نسخهای از پیش از آلودگی در دسترس باشد.
- هم فایلها و هم پایگاه داده: بکاپ فقط دیتابیس یا فقط فایلها برای بازیابی کامل کافی نیست.
- خارج از سرور: بکاپی که روی همان هاست است، با هک یا خرابی سرور از بین میرود.
- چند نسخه تاریخدار: آلودگی ممکن است هفتهها دیده نشود؛ فقط آخرین نسخه نگه ندارید.
- رمزنگاری بکاپ: فایل بکاپ شامل اطلاعات کاربران و رمزهای هششده است.
- آزمون بازیابی: هر چند ماه یک بار بازیابی را روی محیط آزمایشی تمرین کنید؛ بکاپی که هرگز بازیابی نشده، فرضیه است نه پشتیبان.
چکلیست امنیت وردپرس: ۷. پایش و برنامه نگهداری منظم
پایش امنیت وردپرس یعنی اینکه بدانید در سایت چه میگذرد، پیش از آنکه مشتری یا گوگل به شما خبر بدهد. بدون پایش، آلودگی ممکن است هفتهها پنهان بماند و بکاپهای سالم هم یکییکی جای خود را به نسخههای آلوده بدهند.
| بازه | کار | هدف |
|---|---|---|
| هفتگی | بررسی و اعمال بهروزرسانیها (ابتدا روی نسخه آزمایشی برای افزونههای حساس) | بستن آسیبپذیریهای تازه |
| هفتگی | مرور هشدارهای افزونه امنیتی و گزارشهای ورود ناموفق | تشخیص زودهنگام حمله |
| ماهانه | بازبینی فهرست کاربران مدیر و افزونههای نصبشده | حذف دسترسی و کد اضافه |
| ماهانه | بررسی گزارش Search Console برای هشدارهای امنیتی | اطلاع از آلودگیهایی که گوگل تشخیص داده |
| فصلی | آزمون بازیابی بکاپ روی محیط آزمایشی | اطمینان از قابل استفاده بودن بکاپ |
| سالانه | بررسی نسخه PHP، هاست و تمدید گواهیها | جلوگیری از کهنگی زیرساخت |
اگر سایت چند نفر مدیر دارد، مسئول هر کار را مشخص کنید؛ تجربه نشان میدهد کارهایی که «همه» مسئول آناند، معمولاً هیچکس انجام نمیدهد. یک فایل ساده ثبت تغییرات (چه کسی، چه افزونهای را، کی بهروز کرد) در زمان بروز مشکل بسیار کمک میکند.
اگر سایت وردپرسی هک شد چه کنیم؟
اگر سایت وردپرسی هک شد، اولویت با مهار آسیب و حفظ شواهد است، نه پاک کردن عجولانه چند فایل. پاکسازی ناقص معمولاً به آلودگی دوباره در چند روز بعد منجر میشود، چون در پشتی (Backdoor) باقی میماند.
- سایت را در حالت تعمیر قرار دهید یا دسترسی عمومی را موقتاً محدود کنید.
- از وضعیت فعلی (حتی آلوده) یک نسخه کامل برای بررسی تهیه کنید.
- رمز همه مدیران، پایگاه داده، هاست و FTP/SSH را تغییر دهید و کلیدهای امنیتی wp-config را عوض کنید.
- هسته وردپرس، افزونهها و قالب را از منبع رسمی دوباره نصب کنید و فایلهای اضافی را بررسی کنید.
- کاربران مدیر ناشناس و وظایف زمانبندیشده مشکوک را بررسی و حذف کنید.
- راه نفوذ را پیدا و ببندید؛ معمولاً یک افزونه آسیبپذیر یا رمز لورفته.
- در صورت نیاز، از یک بکاپ سالمِ پیش از آلودگی بازیابی کنید و سپس همه بهروزرسانیها را اعمال کنید.
باورهای نادرست رایج درباره امنیت وردپرس کداماند؟
باورهای نادرست درباره امنیت وردپرس باعث میشوند صاحبان سایت یا وقت و هزینه را در جای اشتباه صرف کنند یا ریسکهای واقعی را نادیده بگیرند. چهار باور رایج و واقعیت آنها:
- «سایت من کوچک است و کسی سراغش نمیآید»: بیشتر حملات خودکارند و بر اساس نسخه افزونه هدف انتخاب میکنند، نه اهمیت سایت.
- «افزونه امنیتی نصب کردهام، پس امنم»: افزونه امنیتی یک لایه است؛ اگر افزونه دیگری آسیبپذیر و بهروزنشده باشد، ریسک باقی است.
- «مخفی کردن آدرس ورود کافی است»: تغییر آدرس صفحه ورود حملات خودکار ساده را کم میکند، اما جای رمز قوی و 2FA را نمیگیرد.
- «افزونههای پولی امنتر از رایگاناند»: طبق گزارش Patchstack، ۲۹ درصد گزارشهای معتبر سال ۲۰۲۵ مربوط به اجزای پریمیوم بود و این اجزا سه برابر بیشتر از نمونههای رایگان آسیبپذیریهای سوءاستفادهشده شناختهشده داشتند. پولی بودن بهتنهایی معیار امنیت نیست؛ سابقه بهروزرسانی و پاسخگویی سازنده مهمتر است.
از تجربه تیم siloow: امنیت در پروژههای وردپرسی
تیم siloow در طراحی قالبهای اختصاصی وردپرس، فروشگاههای ووکامرسی، قالب کلینیک با نوبتدهی آنلاین و قالب آکادمی آموزشی، یک الگوی تکرارشونده دیده است: بیشتر مشکلات امنیتی سایتهایی که برای پشتیبانی به ما سپرده میشوند، از افزونههایی شروع میشود که سالها پیش برای یک کار کوچک نصب شده و دیگر کسی از آنها خبر ندارد. به همین دلیل در پروژههای خودمان، بخشی از امکانات را که میشود با چند خط کد تمیز در قالب اختصاصی پیاده کرد، بهجای افزونه جداگانه در خود قالب مینویسیم و فهرست افزونهها را کوتاه نگه میداریم. در قرارداد پشتیبانی هم بهروزرسانی روی نسخه آزمایشی، بکاپ خارج از سرور و بازبینی دورهای کاربران مدیر را جزو کارهای ثابت قرار دادهایم؛ این کارهای ساده و منظم، بیشتر از هر افزونه گرانقیمتی جلوی دردسر را گرفتهاند.
امنیت وردپرس و سئو چه ارتباطی دارند؟
امنیت وردپرس مستقیماً روی سئو اثر میگذارد: سایت هکشده ممکن است صفحات اسپم، لینکهای مخفی یا هدایت به سایتهای مخرب پیدا کند و گوگل در نتایج جستوجو یا مرورگر کروم به کاربران هشدار بدهد. علاوه بر افت اعتماد، پاکسازی و بازگرداندن رتبه هم زمان میبرد.
- گزارش «Security issues» در Google Search Console را مرتب بررسی کنید؛ گوگل آلودگیهای تشخیصدادهشده را آنجا اعلام میکند.
- پس از پاکسازی کامل، از همان بخش درخواست بررسی مجدد ثبت کنید.
- صفحات اسپمی که مهاجم ساخته را حذف کنید تا کدهای ۴۰۴ یا ۴۱۰ برگردانند و از نقشه سایت هم بیرون بروند.
- HTTPS و سرعت مناسب، که بخشی از همین چکلیست امنیتیاند، به تجربه کاربری و اعتماد کاربر هم کمک میکنند.
چکلیست خلاصه امنیت وردپرس
چکلیست خلاصه زیر را میتوانید هر ماه مرور کنید؛ موارد به ترتیب اولویت مرتب شدهاند.
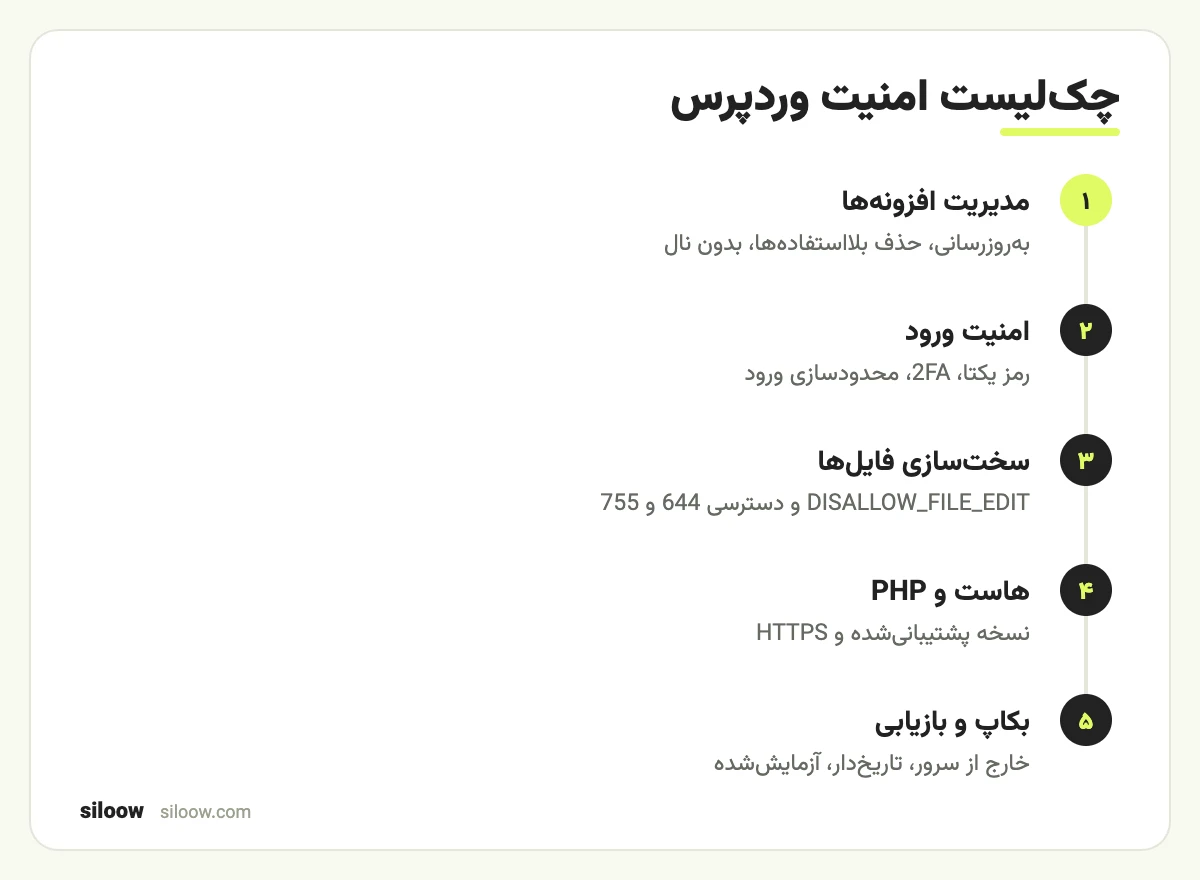
- هسته، افزونهها و قالب بهروز هستند و افزونه بلااستفادهای روی سرور نیست.
- هیچ افزونه یا قالب نال نصب نیست.
- همه مدیران رمز یکتا و احراز هویت دومرحلهای دارند و حساب admin وجود ندارد.
- تلاشهای ورود محدود شده و xmlrpc.php در صورت عدم نیاز غیرفعال است.
DISALLOW_FILE_EDITفعال و دسترسی فایلها طبق راهنمای رسمی است.- PHP نسخه پشتیبانیشده و HTTPS فعال است.
- یک لایه فایروال (ابری، سرور یا افزونه) فعال است.
- بکاپ خودکار، خارج از سرور و تاریخدار وجود دارد و بازیابی آزمایش شده است.
- اخبار آسیبپذیری افزونههای نصبشده را دنبال میکنید.
جمعبندی
- امنیت وردپرس در ۲۰۲۶ بیش از همه به افزونهها بستگی دارد؛ ۹۱ درصد آسیبپذیریهای ۲۰۲۵ در افزونهها بود.
- سرعت مهم است: آسیبپذیریهای پرهدف در چند ساعت پس از انتشار مورد سوءاستفاده قرار میگیرند.
- ورود امن (رمز یکتا، 2FA، محدودسازی ورود) و سختسازی فایلها دو لایه پایهاند.
- افزونه امنیتی مثل Wordfence مفید است اما جای بهروزرسانی و بکاپ را نمیگیرد.
- بکاپ خارج از سرور و آزمایششده، آخرین و مطمئنترین خط دفاع است.
اگر نیروی فنی ثابت برای نگهداری سایت ندارید، امنیت وردپرس را به یک فرایند منظم بسپارید. خدمات طراحی سایت، پشتیبانی و امنیت وردپرس siloow شامل بهروزرسانی روی نسخه آزمایشی، بکاپ خارج از سرور و سختسازی سایت است. اگر قصد دارید قابلیتهای هوش مصنوعی را هم به سایت وردپرسی اضافه کنید، مقاله ایجنت هوش مصنوعی چیست نکات امنیتی اتصال ایجنتها به سیستمهای واقعی را توضیح میدهد. مقالات بیشتر را در مگ siloow بخوانید.
منابع
- Patchstack, State of WordPress Security in 2026
- WordPress Developer Resources, Hardening WordPress
- WordPress Developer Resources, Brute Force Attacks
- PHP.net, Supported Versions
سوالات متداول درباره امنیت وردپرس
مهمترین اقدام برای امنیت وردپرس چیست؟
مهمترین اقدام، بهروز نگهداشتن و کم کردن تعداد افزونهها و قالبهاست، چون طبق گزارش Patchstack ۹۱ درصد آسیبپذیریهای سال ۲۰۲۵ در افزونهها بود. پس از آن، احراز هویت دومرحلهای برای مدیران و بکاپ خارج از سرور در اولویتاند.
آیا وردپرس امن است؟
هسته وردپرس در صورت بهروز بودن نسبتاً امن است؛ در سال ۲۰۲۵ فقط ۶ آسیبپذیری کماهمیت در هسته ثبت شد. بیشتر هکها از افزونهها و قالبهای قدیمی، رمزهای ضعیف و هاستهای ناامن شروع میشوند، نه از خود وردپرس.
آیا نصب Wordfence برای امنیت وردپرس کافی است؟
نه. Wordfence و افزونههای مشابه یک لایه حفاظتی مفید با فایروال، اسکن و 2FA هستند، اما جای بهروزرسانی منظم، رمزهای قوی، حذف افزونههای بلااستفاده و بکاپ خارج از سرور را نمیگیرند.
چطور بفهمم سایت وردپرسی من هک شده است؟
نشانههای رایج شامل هدایت ناخواسته به سایتهای دیگر، کاربران مدیر ناشناس، فایلهای PHP ناآشنا، هشدار مرورگر یا گوگل و کندی ناگهانی سایت است. اسکن با افزونه امنیتی و بررسی لاگهای هاست به تشخیص کمک میکند.
استفاده از قالب و افزونه نال چه خطری دارد؟
نسخههای نالشده اغلب کد مخرب یا در پشتی دارند و هرگز بهروزرسانی امنیتی نمیگیرند. نصب آنها عملاً یعنی دادن دسترسی سایت به ناشناس؛ فقط از مخزن رسمی وردپرس یا سایت سازنده استفاده کنید.
برای امنیت وردپرس چه نسخهای از PHP لازم است؟
وردپرس در حال حاضر PHP نسخه ۸.۳ یا بالاتر را پیشنهاد میکند. طبق php.net، نسخههای ۸.۱ و قدیمیتر دیگر پشتیبانی امنیتی ندارند و نسخه ۸.۲ هم فقط تا پایان ۲۰۲۶ وصله امنیتی میگیرد؛ پیش از ارتقا سازگاری افزونهها را تست کنید.
منبع: patchstack.com