فهرست مطالب
فایلهای ناشناس در هاست، بهخصوص فایلهای PHP با نامهای عجیب یا شبیه فایلهای وردپرس در جاهای غیرعادی، میتوانند در پشتی (backdoor) یا وبشل باشند که به هکر اجازه کنترل سایت را میدهند. همه فایلهای ناآشنا مخرب نیستند، اما برخورد درست این است که قبل از حذف بکاپ بگیرید، فایلها را بررسی کنید و هسته وردپرس را از نسخه رسمی جایگزین کنید.
نویسنده: تیم siloow (سیلو سولوشن) — آخرین بهروزرسانی: آبان ۱۴۰۵
این فایلها از کجا آمدهاند؟
- نفوذ قبلی از طریق افزونه آسیبپذیر یا نال که فایل در پشتی جا گذاشته است.
- آپلود از فرمهای بدون محدودیت که اجازه آپلود فایل اجرایی میدهند.
- فایلهای قانونی کش، بکاپ یا لاگ افزونهها که ناآشنا به نظر میرسند.
- سایتهای قدیمی فراموششده روی همان هاست که آلوده شدهاند.
چه کار کنیم؟
فایل مشکوک را بلافاصله پاک نکنید؛ تاریخ و محل آن اطلاعات مهمی درباره زمان و راه نفوذ میدهد.
- از کل هاست بکاپ بگیرید و فهرست فایلهای مشکوک (نام، مسیر، تاریخ تغییر) را یادداشت کنید.
- نشانههای رایج را چک کنید: فایل PHP داخل پوشه uploads، کد مبهم با توابعی مثل eval یا base64_decode، نامهای شبیه فایلهای هسته در جای اشتباه.
- همه رمزها (هاست، FTP، دیتابیس، پیشخوان) را عوض کنید.
- هسته وردپرس را از wordpress.org دوباره نصب کنید و افزونهها و قالب را از منبع رسمی جایگزین کنید.
- اجرای PHP در پوشه uploads را ببندید و فایلهای مشکوک باقیمانده را حذف کنید.
- بعد از پاکسازی، یک اسکن کامل بگیرید و چند روز فایلهای تازهتغییریافته را زیر نظر داشته باشید.
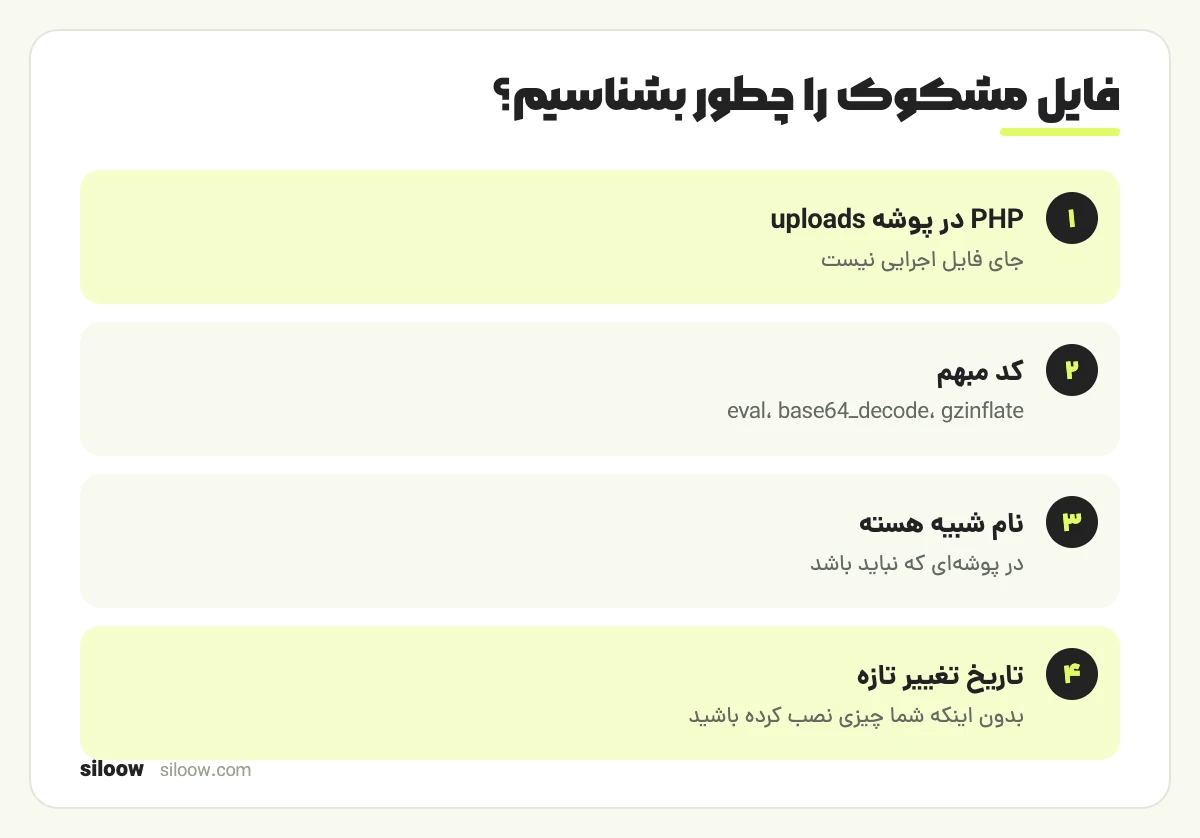
| نشانه | احتمال مخرب بودن |
|---|---|
| فایل PHP در wp-content/uploads | بالا |
| کد مبهم با eval و base64 | بالا |
| فایل با نام شبیه هسته در پوشه نامعمول | بالا |
| فایل کش یا لاگ افزونه | کم |
| فایل zip بکاپ قدیمی | کم، ولی بهتر است از هاست خارج شود |
از تجربه تیم siloow: در پاکسازیها اغلب بیش از یک در پشتی پیدا شده است؛ حذف اولین فایل مشکوک و رها کردن کار، رایجترین دلیل آلودگی دوباره بوده. مقایسه فایلها با نسخه رسمی هسته و افزونهها دقیقتر از جستوجوی دستی است.
نکته: بکاپهای قدیمی (فایل zip یا sql) را در پوشه عمومی هاست نگه ندارید؛ حتی اگر مخرب نباشند، هر کسی که آدرسشان را حدس بزند میتواند اطلاعات سایت شما را دانلود کند.
برای ترتیب کامل اقدام پس از نفوذ، سایتم هک شده چیکار کنم؟ و درباره نقش نسخههای کرکشده، افزونه نال شده ویروس داره؟ را ببینید. وردپرس هم راهنمای رسمی سختسازی دارد.
قبل از حذف فایلهای ناشناس، از آنها نسخه بگیرید
حذف عجولانه فایلها ممکن است سایت را از کار بیندازد، چون بعضی فایلهایی که ناآشنا به نظر میرسند متعلق به افزونهها یا خود هاست هستند. قبل از هر حذف، از کل فایلها و پایگاه داده نسخه پشتیبان بگیرید. تاریخ تغییر فایلها را بررسی کنید؛ فایلهایی که همزمان با شروع مشکل ساخته شدهاند مشکوکترند. فایلهای اصلی وردپرس را میتوان با نسخه رسمی مقایسه کرد. اگر مطمئن نیستید، فایل را بهجای حذف به پوشهای خارج از دسترس عموم منتقل کنید.
کی بهتر است از متخصص کمک بگیرید؟
اگر با کد PHP آشنا نیستید، تعداد فایلهای مشکوک زیاد است یا بعد از حذف دوباره ظاهر میشوند، بررسی تخصصی لازم است تا همه در پشتیها پیدا شوند.
برای بررسی فایلهای ناشناس هاست، فرم تماس siloow را پر کنید؛ تیم ما در اولین فرصت با شما تماس میگیرد و مسیر پاکسازی را مشخص میکند.
سوالات متداول
آیا میتوانم فایل مشکوک را فقط پاک کنم؟
میتوانید، اما اگر راه نفوذ بسته نشود و در پشتیهای دیگر بمانند، فایل دوباره ساخته میشود. پاکسازی کامل مطمئنتر است.
فایل PHP در پوشه uploads همیشه مخرب است؟
در وردپرس استاندارد، پوشه uploads برای تصاویر و فایلهای رسانه است و فایل PHP اجرایی در آن تقریباً همیشه مشکوک است.
اسکنر افزونهای کافی است؟
اسکنرها کمک خوبیاند، اما همه کدهای مبهم را تشخیص نمیدهند. جایگزینی هسته و افزونهها از منبع رسمی را هم انجام دهید.
مشکل
فایلهای ناشناس یا مشکوک در هاست سایت پیدا شده است
علائم و نشانهها
- فایل PHP عجیب، کد مبهم، فایل در uploads
علتهای احتمالی
- در پشتی یا وبشل پس از نفوذ، آپلود ناامن
راهحل کوتاه
بکاپ بگیرید، رمزها را عوض کنید، هسته و افزونهها را از منبع رسمی جایگزین و اجرای PHP در uploads را ببندید.
ابزارهای موردنیاز
- FTP، فایلمنیجر، اسکنر بدافزار