فهرست مطالب
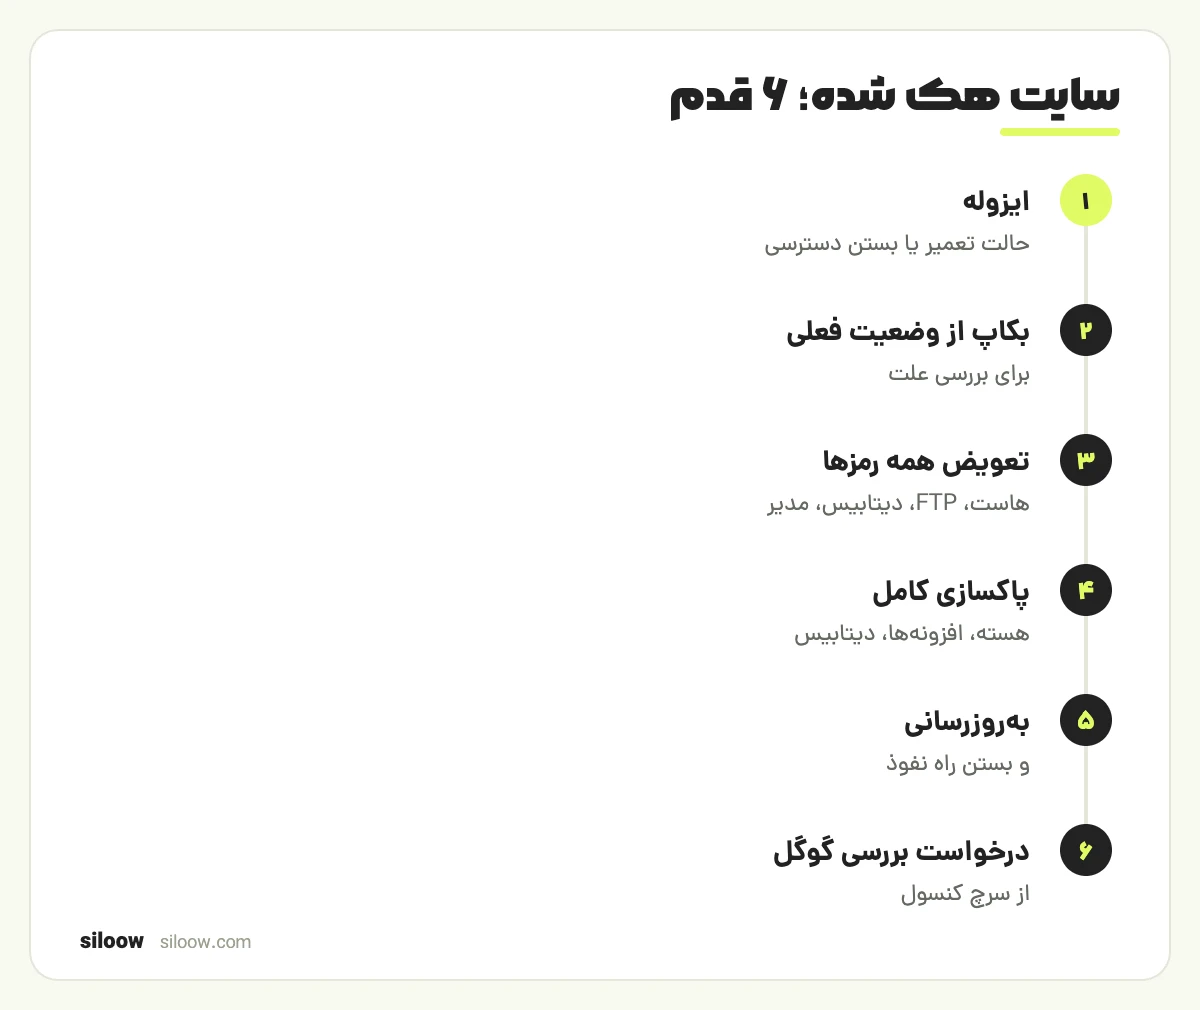
اگر سایتتان هک شده، اول آرامش خود را حفظ کنید و به ترتیب پیش بروید: سایت را ایزوله کنید، از وضعیت فعلی بکاپ بگیرید، همه رمزها را عوض کنید، فایلها و دیتابیس را پاکسازی کنید و در آخر از گوگل درخواست بررسی دوباره بدهید. پاک کردن فقط یک فایل آلوده معمولاً کافی نیست، چون هکرها اغلب در پشتی (backdoor) جا میگذارند.
نویسنده: تیم siloow (سیلو سولوشن) — آخرین بهروزرسانی: آبان ۱۴۰۵
چرا این اتفاق میافتد؟
- افزونه و قالب بهروزنشده با آسیبپذیری شناختهشده.
- افزونه یا قالب نالشده که از منبع نامعتبر دانلود شده است.
- رمز ضعیف یا تکراری برای پیشخوان، هاست یا FTP.
- سایتهای دیگر آلوده روی همان هاست در هاست اشتراکی.
- رایانه آلوده مدیر سایت که رمزها را لو میدهد.
چه کار کنیم؟
در ساعتهای اول، سرعت مهم است ولی عجله نه. ترتیب زیر طوری چیده شده که هم به بازدیدکنندگان آسیب بیشتری نرسد و هم شواهد لازم برای پیدا کردن راه نفوذ از بین نرود.
- ایزوله کنید: سایت را موقتاً روی حالت تعمیر بگذارید یا از هاست بخواهید دسترسی عمومی را ببندد تا به بازدیدکنندگان آسیب نرسد.
- بکاپ از وضعیت آلوده بگیرید و جدا نگه دارید؛ برای بررسی علت لازم است.
- همه رمزها را عوض کنید: پیشخوان، هاست، FTP، دیتابیس و ایمیل؛ کلیدهای امنیتی wp-config را هم تازه کنید.
- پاکسازی: هسته وردپرس را از نسخه رسمی جایگزین کنید، افزونهها و قالب را از منبع رسمی دوباره نصب کنید و افزونههای نال را حذف کنید؛ دیتابیس را برای اسکریپت و کاربر مدیر ناشناس بگردید.
- همه چیز را بهروز کنید و علت نفوذ را تا حد امکان پیدا کنید.
- در سرچ کنسول گزارش Security issues را ببینید و بعد از پاکسازی کامل، درخواست بررسی (Request review) بفرستید.
| کار | خودتان | با متخصص |
|---|---|---|
| عوض کردن رمزها | بله | — |
| حالت تعمیر و بکاپ | بله | — |
| پیدا کردن در پشتی | سخت | بله |
| پاکسازی دیتابیس | پرریسک | بله |
| درخواست بررسی گوگل | بله، بعد از پاکسازی کامل | کمک در نوشتن توضیح |
از تجربه تیم siloow: در سایتهای آلودهای که بررسی کردهایم، رایجترین ریشهها افزونههای رهاشده یا نال و رمزهای مشترک بین چند سرویس بوده است. سایتهایی که فقط فایل آلوده را حذف کرده بودند، اغلب بعد از مدتی دوباره آلوده شدند؛ اما جایگزینی کامل هسته و افزونهها همراه با تعویض همه رمزها نتیجه پایدارتری داشت.
نکته: بازگرداندن یک بکاپ قدیمی بدون پیدا کردن راه نفوذ، معمولاً فقط چند روز آرامش میخرد؛ تا آسیبپذیری بسته نشود، هکر میتواند دوباره برگردد.
گوگل در راهنمای گزارش مشکلات امنیتی روند درخواست بررسی را توضیح داده و وردپرس هم راهنمای سختسازی امنیت دارد. برای پیشگیری بعد از پاکسازی، چکلیست کامل امنیت وردپرس را ببینید.
کی بهتر است از متخصص کمک بگیرید؟
هک شدن یکی از مواردی است که کمک متخصص تقریباً همیشه ارزشش را دارد، بهخصوص اگر سایت فروشگاهی است، اطلاعات کاربران در آن ذخیره میشود یا یک بار پاکسازی کردهاید و دوباره آلوده شده است.
اگر سایتتان هک شده، فرم تماس siloow را پر کنید و وضعیت را کوتاه بنویسید؛ تیم ما در اولین فرصت تماس میگیرد و مسیر پاکسازی را با شما هماهنگ میکند.
سوالات متداول
از کجا بفهمم سایتم هک شده؟
ریدایرکت به سایت دیگر، صفحات اسپم در نتایج گوگل، هشدار مرورگر، کاربر مدیر ناشناس یا فایلهای عجیب در هاست نشانههای رایجاند.
افزونه امنیتی بهتنهایی سایت هکشده را پاک میکند؟
اسکنرها کمک میکنند ولی همه در پشتیها را پیدا نمیکنند. جایگزینی هسته و افزونهها از منبع رسمی و بررسی دستی هم لازم است.
بعد از درخواست بررسی گوگل چقدر طول میکشد؟
بسته به نوع مشکل از حدود یک روز تا چند هفته؛ گوگل اعلام کرده بررسی اسپم ناشی از هک ممکن است چند هفته طول بکشد.
مشکل
سایت هک شده و صاحب سایت نمیداند از کجا شروع کند
علائم و نشانهها
- ریدایرکت، اسپم در گوگل، هشدار مرورگر، کاربر ناشناس
علتهای احتمالی
- افزونه قدیمی یا نال، رمز ضعیف، هاست آلوده
راهحل کوتاه
سایت را ایزوله کنید، رمزها را عوض کنید، هسته و افزونهها را از منبع رسمی جایگزین و پس از پاکسازی درخواست بررسی گوگل بدهید.
ابزارهای موردنیاز
- سرچ کنسول، اسکنر بدافزار، FTP