فهرست مطالب
اگر سایت شما بازدیدکننده را به سایت دیگری (مثلاً قمار، تبلیغات یا فروش جعلی) میفرستد، تقریباً همیشه نشانه بدافزار ریدایرکت است که در فایل .htaccess، فایلهای جاوااسکریپت، قالب یا دیتابیس تزریق شده است. این ریدایرکتها اغلب فقط برای کاربران موبایل یا کسانی که از گوگل میآیند فعال میشوند تا مدیر سایت متوجه نشود.
نویسنده: تیم siloow (سیلو سولوشن) — آخرین بهروزرسانی: آبان ۱۴۰۵
چرا این اتفاق میافتد؟
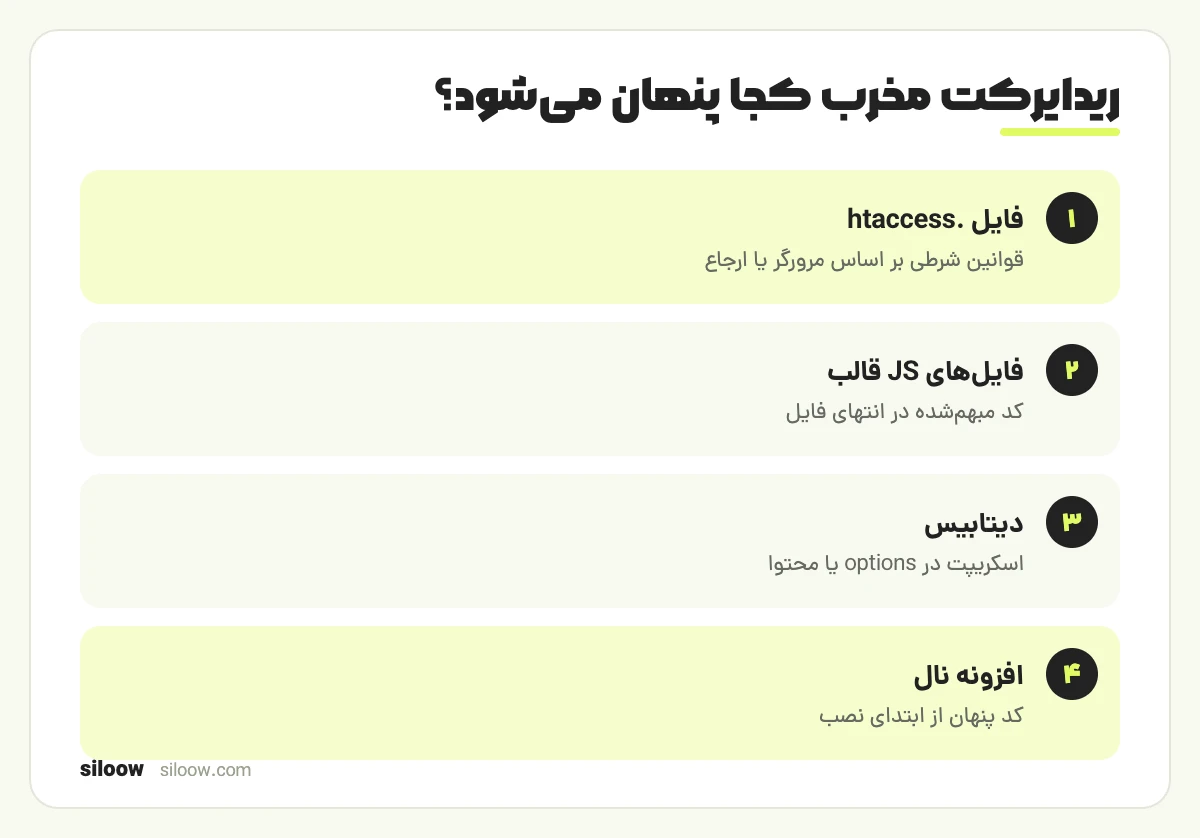
- قانون ریدایرکت در .htaccess که بر اساس نوع مرورگر یا ارجاع از گوگل فعال میشود.
- کد جاوااسکریپت تزریقشده در فایلهای قالب یا افزونه.
- اسکریپت در دیتابیس، مثلاً در جدول options یا محتوای نوشتهها.
- تغییر siteurl و home به دامنه دیگر.
- افزونه یا قالب آلوده یا نالشده.
چه کار کنیم؟
ترتیب کار مهم است: اول رمزها و بکاپ، بعد پاکسازی. اگر قبل از تعویض رمزها پاکسازی کنید، کسی که دسترسی دارد میتواند در چند دقیقه همه چیز را برگرداند.
- با پنجره ناشناس، موبایل و جستوجوی گوگل تست کنید تا شرایط فعال شدن ریدایرکت را بفهمید.
- از وضعیت فعلی بکاپ بگیرید و همه رمزها (هاست، FTP، پیشخوان، دیتابیس) را عوض کنید.
- فایل .htaccess را با نسخه استاندارد وردپرس مقایسه و خطوط ناشناس را حذف کنید.
- هسته وردپرس، افزونهها و قالب را از منبع رسمی دوباره نصب کنید.
- در دیتابیس دنبال تگ script ناآشنا و دامنه مقصد ریدایرکت بگردید؛ قبلش بکاپ داشته باشید.
- اگر گوگل هشدار داده، بعد از پاکسازی از سرچ کنسول درخواست بررسی بفرستید.
| نشانه | محل احتمالی آلودگی |
|---|---|
| فقط از نتایج گوگل ریدایرکت میشود | htaccess یا کد PHP با بررسی ارجاعدهنده |
| فقط در موبایل | htaccess یا JS با بررسی مرورگر |
| همه کاربران و پیشخوان | siteurl/home در دیتابیس |
| بعد از چند ثانیه | اسکریپت JS در قالب یا محتوا |
از تجربه تیم siloow: در پاکسازی سایتهای آلوده دیدهایم که کد ریدایرکت گاهی همزمان در چند جا تکرار شده است؛ مثلاً هم در htaccess و هم در یک فایل PHP با نام شبیه فایلهای هسته. به همین دلیل جایگزینی کامل هسته و افزونهها از منبع رسمی مطمئنتر از حذف تکتک خطوط است.
نکته: اگر ریدایرکت را برای خودتان نمیبینید، دلیل نمیشود که وجود ندارد؛ این بدافزارها گاهی کاربران واردشده به پیشخوان یا بازدید تکراری را نادیده میگیرند.
این مشکل زیرمجموعه هک است؛ ترتیب کامل اقدام را در سایتم هک شده چیکار کنم؟ ببینید. گوگل این نوع آلودگی را در سیاستهای اسپم (محتوای هکشده) توضیح داده است.
چطور بفهمیم ریدایرکت فقط برای بعضی کاربران اتفاق میافتد؟
بدافزارهای ریدایرکت اغلب هوشمندانه عمل میکنند و فقط کاربران موبایل، کاربرانی که از گوگل وارد میشوند یا بازدیدکنندگان بار اول را منتقل میکنند. به همین دلیل ممکن است مدیر سایت که وارد پیشخوان شده، مشکلی نبیند. برای بررسی، سایت را در حالت ناشناس مرورگر، با گوشی و از طریق جستوجوی گوگل باز کنید. ابزار بازرسی URL در سرچ کنسول هم نشان میدهد گوگل چه محتوایی میبیند. اگر فقط در این حالتها ریدایرکت رخ میدهد، تقریباً مطمئن باشید کد مخرب در سایت وجود دارد.
کی بهتر است از متخصص کمک بگیرید؟
وقتی ریدایرکت بعد از پاکسازی برمیگردد، یعنی در پشتی هنوز روی هاست است. در این حالت، یا اگر نمیتوانید محل کد را پیدا کنید، بررسی تخصصی فایلها و دیتابیس لازم است.
برای پاکسازی ریدایرکت مخرب، فرم تماس siloow را پر کنید؛ ما در اولین فرصت با شما تماس میگیریم و سایت را بررسی میکنیم.
سوالات متداول
چرا خودم ریدایرکت را نمیبینم ولی کاربران میبینند؟
بسیاری از این بدافزارها فقط برای بازدید اول، موبایل یا ورودی از گوگل فعال میشوند. با پنجره ناشناس و موبایل از طریق جستوجو تست کنید.
پاک کردن کش کافی است؟
نه. کش فقط نسخه آلوده را نگه میدارد؛ اول منبع آلودگی باید پاک شود و بعد کش خالی شود.
ریدایرکت مخرب روی سئو اثر دارد؟
بله. گوگل ممکن است هشدار امنیتی نشان دهد یا صفحات را از نتایج کنار بگذارد تا سایت پاک شود.
مشکل
سایت بازدیدکنندگان را به سایت دیگری ریدایرکت میکند
علائم و نشانهها
- انتقال به سایت قمار یا تبلیغاتی، بهخصوص در موبایل یا از گوگل
علتهای احتمالی
- بدافزار در htaccess، JS، دیتابیس یا افزونه نال
راهحل کوتاه
رمزها را عوض کنید، htaccess و فایلها را پاکسازی و هسته و افزونهها را از منبع رسمی نصب کنید، سپس درخواست بررسی دهید.
ابزارهای موردنیاز
- FTP، phpMyAdmin، سرچ کنسول